নিউইয়র্ক ১০:০৫ পূর্বাহ্ন, বৃহস্পতিবার, ০৮ অক্টোবর ২০২৬, ২৩ আশ্বিন ১৪৩৩ বঙ্গাব্দ

এআই ব্যবহার করে ব্যাংকে হ্যাকারের হানা

  • আপডেটের সময় : ০১:২৫:৩৭ অপরাহ্ণ, বৃহস্পতিবার, ৮ অক্টোবর ২০২৬
  • ০ সময়-দৃশ্য

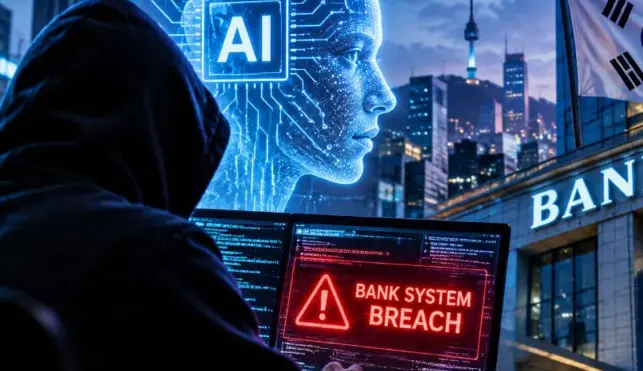
ছবি: সংগৃহীত

কৃত্রিম বুদ্ধিমত্তা চালিত প্রযুক্তির সহায়তায় দক্ষিণ কোরিয়ার বেশ কয়েকটি আর্থিক প্রতিষ্ঠানে হানা দিয়ে তথ্য চুরি করেছে এক চীনাভাষী হ্যাকার। বৃহস্পতিবার (৮ অক্টোবর) মার্কিন সাইবার নিরাপত্তা সংস্থা ক্রাউডস্ট্রাইকের এক প্রতিবেদনের বরাতে আনাদোলু এজেন্সি এই তথ্য জানিয়েছে।

সংস্থাটি জানায়, সেপ্টেম্বর মাসের শেষ দিক থেকে অক্টোবর মাসের শুরুর দিকের মধ্যে এই সাইবার আক্রমণের ঘটনাগুলো ঘটে। হ্যাকার ব্যাংকিং সিস্টেমে অনুপ্রবেশ করতে চীনে তৈরি ‘আর্টেক্স’ নামক ওপেন সোর্স অনুপ্রবেশ-পরীক্ষণ সরঞ্জামের পাশাপাশি লার্জ ল্যাঙ্গুয়েজ মডেল ব্যবহার করে। একটি ব্যাংকের ঋণ অনুসন্ধান সেবা এবং অপর একটি প্রতিষ্ঠানের কর্মীদের মোবাইল সহায়তা প্ল্যাটফর্মকে এই হামলার লক্ষ্যবস্তু করা হয়।

ক্রাউডস্ট্রাইক এই ঘটনার সঙ্গে যুক্ত দুটি সার্ভার শনাক্ত করেছে, যার একটি হংকংয়ে অবস্থিত। চুরি করা দক্ষিণ কোরীয় তথ্য বিক্রির অনলাইন বাজার খোঁজার ভিত্তিতে সংস্থাটির ধারণা, আক্রমণটি আর্থিক উদ্দেশ্যে পরিচালিত হয়েছে। তবে হ্যাকারের পরিচয়, অনুপ্রবেশের প্রকৃত মাত্রা এবং চুরি হওয়া তথ্যের পরিমাণ এখনো নিশ্চিত হওয়া যায়নি।

সাম্প্রতিক সময়ে দেশটির হানা ব্যাংক, কেবি কুকমিন ব্যাংক এবং শিনহান ব্যাংকে ঘটে যাওয়া তথ্য চুরির ঘটনার সূত্র ধরে দেশটির আর্থিক নিয়ন্ত্রক ও আইনশৃঙ্খলা বাহিনী তদন্ত শুরু করার পর এই রিপোর্টটি সামনে এলো।

সূত্র: আনাদোলু এজেন্সি
Share this news as a Photo Card

ট্যাগ :

Write Your Comment

Your email address will not be published. Required fields are marked *

About Author Information

জনপ্রিয় পোস্ট

ভারতে বাংলাদেশের মতো ‘পরিস্থিতি’ তৈরির চেষ্টা করছে কংগ্রেস: বিজেপি

রাশিয়ার ক্ষেপণাস্ত্র ও ড্রোন হামলায় ইউক্রেনে ৫ শিশুসহ ২৮ জন নিহত

০৮ অক্টোবর ২০২৬
« « « বিস্তারিত কমেন্টে » » »
www.usbdjournal24.com

এআই ব্যবহার করে ব্যাংকে হ্যাকারের হানা

আপডেটের সময় : ০১:২৫:৩৭ অপরাহ্ণ, বৃহস্পতিবার, ৮ অক্টোবর ২০২৬

কৃত্রিম বুদ্ধিমত্তা চালিত প্রযুক্তির সহায়তায় দক্ষিণ কোরিয়ার বেশ কয়েকটি আর্থিক প্রতিষ্ঠানে হানা দিয়ে তথ্য চুরি করেছে এক চীনাভাষী হ্যাকার। বৃহস্পতিবার (৮ অক্টোবর) মার্কিন সাইবার নিরাপত্তা সংস্থা ক্রাউডস্ট্রাইকের এক প্রতিবেদনের বরাতে আনাদোলু এজেন্সি এই তথ্য জানিয়েছে।

সংস্থাটি জানায়, সেপ্টেম্বর মাসের শেষ দিক থেকে অক্টোবর মাসের শুরুর দিকের মধ্যে এই সাইবার আক্রমণের ঘটনাগুলো ঘটে। হ্যাকার ব্যাংকিং সিস্টেমে অনুপ্রবেশ করতে চীনে তৈরি ‘আর্টেক্স’ নামক ওপেন সোর্স অনুপ্রবেশ-পরীক্ষণ সরঞ্জামের পাশাপাশি লার্জ ল্যাঙ্গুয়েজ মডেল ব্যবহার করে। একটি ব্যাংকের ঋণ অনুসন্ধান সেবা এবং অপর একটি প্রতিষ্ঠানের কর্মীদের মোবাইল সহায়তা প্ল্যাটফর্মকে এই হামলার লক্ষ্যবস্তু করা হয়।

ক্রাউডস্ট্রাইক এই ঘটনার সঙ্গে যুক্ত দুটি সার্ভার শনাক্ত করেছে, যার একটি হংকংয়ে অবস্থিত। চুরি করা দক্ষিণ কোরীয় তথ্য বিক্রির অনলাইন বাজার খোঁজার ভিত্তিতে সংস্থাটির ধারণা, আক্রমণটি আর্থিক উদ্দেশ্যে পরিচালিত হয়েছে। তবে হ্যাকারের পরিচয়, অনুপ্রবেশের প্রকৃত মাত্রা এবং চুরি হওয়া তথ্যের পরিমাণ এখনো নিশ্চিত হওয়া যায়নি।

সাম্প্রতিক সময়ে দেশটির হানা ব্যাংক, কেবি কুকমিন ব্যাংক এবং শিনহান ব্যাংকে ঘটে যাওয়া তথ্য চুরির ঘটনার সূত্র ধরে দেশটির আর্থিক নিয়ন্ত্রক ও আইনশৃঙ্খলা বাহিনী তদন্ত শুরু করার পর এই রিপোর্টটি সামনে এলো।

সূত্র: আনাদোলু এজেন্সি
Share this news as a Photo Card